
※このページにはアフィリエイトリンクが含まれています。
アカウントを守る方法として、「2段階認証」や「パスキー」という言葉を目にする機会が増えています。
この記事では、2つの仕組みの違いと、SMSのコードが届きにくい時にパスキーへ切り替える前に知っておきたい点を整理します。
※この記事は、2026年10月時点の情報をもとにしています。
2段階認証は、パスワードのあとにもう1つ確認する仕組み
Googleのヘルプでは、2段階認証は、パスワードが盗まれた場合に備えて、アカウントのセキュリティを強める機能だと説明されています。
パスワードに加えて2つ目の確認が必要になるため、パスワードだけを知られても、ログインされにくくなります。
Google アカウントでは、2つ目の確認の方法として、次のようなものが用意されています。
- テキストメッセージ(SMS)や音声通話で届くコード
- Google 認証システムなどのアプリで作る、1回限りのコード
- ログイン中のスマホに届く「Google からのメッセージ」
- ハードウェア セキュリティ キー(別に用意する小さな機器)
パスキーは、スマホのロック解除と同じ方法でログインする仕組み
パスキーは、パスワードの代わりに使うログインの方法です。
FIDO Alliance(パスキーのもとになるFIDO標準を進めている団体)の説明では、生体認証、PIN、パターンなど、デバイスのロックを解除する時と同じ方法で、アプリやWebサイトにサインインできるとされています。
Googleのヘルプによると、指紋認証や顔認証に使う生体認証データはデバイスに保存されていて、Googleと共有されることはありません。
Google アカウントでパスキーを使う時は、前もってスマホの画面ロックをオンにしておく必要があります。対応する環境は、次のように案内されています。
- スマホ:Android 9以降、iOS 16以降
- パソコン:Windows 10以降、macOS Ventura以降、ChromeOS 109以降
- ブラウザ:Chrome 109以降、Safari 16以降、Edge 109以降、Firefox 122以降
2段階認証(SMS)とパスキーの違い
フィッシング詐欺は、本物そっくりの偽のサイトやメールで、パスワードなどを入力させて盗み取る手口のことです。
この点も含めて、Googleのヘルプと、FIDO Allianceの説明をもとに2つの方法をくらべると、次のようになります。
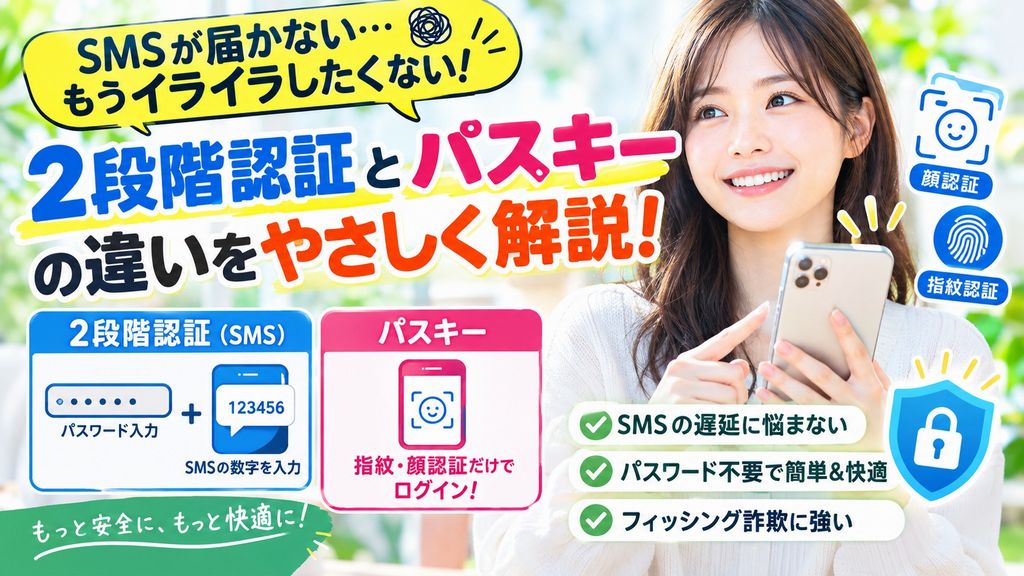
| 項目 | 2段階認証(SMSのコード) | パスキー |
|---|---|---|
| ログインの流れ | パスワードを入れたあと、SMSで届く6桁のコードを入れる | 指紋、顔、画面ロックのPINなどで本人確認をする |
| パスワードの入力 | 必要 | 不要 |
| フィッシング詐欺への強さ | ワンタイムパスワード(1回だけ使えるコード)も、だまし取られる可能性がある | フィッシングに強い設計とされている |
| 気をつけたい点 | 電話番号を利用するハッキングに弱くなるおそれがある | スマホの紛失や機種変更への備えが要る |
パスキーでログインする時、SMSのコードはどうなるか
Googleのヘルプによると、2段階認証を有効にしているアカウントでも、パスキーを使ってログインした時は、2つ目の手順が省略されます。
Google アカウントなら、パスキーでログインする限り、SMSのコードが届くのを待たなくてよくなります。ただし、新しく作ったパスキーがログインで使えるようになるまで、7日間ほどかかる場合があるとのことです。
パスキーでログインした時の確認の流れは、サービスごとに決められています。使っているサービスのヘルプで、前もって確かめておくと安心です。
Yahoo! JAPAN IDは、ログインをパスキーに一本化する予定
LINEヤフーは、2026年4月14日に、Yahoo! JAPAN IDのログイン方法を「パスキー」に一本化すると発表しました。
プレスリリースでは、今後の進め方が次のように案内されています。
- 2027年春ごろまでに、パスワードだけでのログインを終える予定
- SMS認証を使った、パスワードなしのログインは当面使える
- パスワードとワンタイムパスワードを組み合わせたログインも当面使える
スケジュールは、移行の状況によって変わる可能性があると説明されています。同社は、ログインしている人の約60%が、すでにパスキーを設定しているとしています。
スマホの紛失や機種変更への備え
FIDO Allianceの説明では、新しいデバイスで同じパスキープロバイダー(パスキーを保存して管理するサービス)を設定すると、パスキーが同期され、サインインに使えるようになるとされています。
Appleのサポートページでも、パスキーはiCloud キーチェーンを使って、自分の複数のデバイスの間で同期されると説明されています。
一方で、iPhoneからAndroidへの乗り換えのように、パスキーの保存先が変わる時は、そのままでは引き継がれないことがあります。機種変更の前に、パスキーを移す方法や、登録し直しが必要かを確かめておくと安心です。
Googleのヘルプでは、パスキーを設定したデバイスをなくした時は、Google アカウントからそのパスキーを削除するよう案内されています。ほかのパソコンやタブレットでもログインできるようにしておくと、こうした時に慌てずにすみます。
2段階認証のバックアップコードも、用意しておきたいものの1つです。
Googleのヘルプによると、8桁のバックアップコードを印刷するかダウンロードして保管しておけば、スマホをなくした時に、2つ目の手順として使えます。
同じAppleのページによると、すべてのデバイスをなくした時にiCloud キーチェーンを復旧するには、登録した電話番号に届くSMSに応答する必要があります。
SMSが届きにくいからといって、登録している電話番号を消してしまわないようにしましょう。
パスキーを設定したあとも気をつけたいこと
Googleのヘルプによると、パスキーを作ったあとも、パスワードを使ってログインすることはできます。
パスワードが弱いままだと、そちらから狙われるおそれは残ります。使い回しをやめて、推測されにくいパスワードにしておくと安心です。
また、パスキーにまだ対応していないサービスでは、これまで通り2段階認証を使うことになります。
Googleのヘルプでは、インターネットやモバイル通信を使えない時のために、Google 認証システムなど、1回限りのコードを作るアプリを設定できると案内されています。
SMSのコードが届きにくい時は、こうしたアプリを使えないか、サービスの設定画面を確かめてみてください。
おわりに
2段階認証もパスキーも、パスワードだけに頼らずに、アカウントを守るための仕組みです。
使っているサービスが何に対応しているかを確かめながら、できるところから少しずつ見直していくと安心です。
僕のひとりごと
ここ数日のサイバー攻撃や個人情報の流出のニュース、多すぎませんか。本当に怖い状況だなと感じています。
最初は「またどこかの会社がハッキングされたのか……大変だなぁ」なんて、のんきにニュースを見ていたけど、よく考えたら全然他人事じゃないですよね。
楽天ドライブでも、不正アクセスで保存されていたデータが見られていたと発表されました。
これを聞いて、ふと頭をよぎったのがGoogleドライブです。もし、Googleドライブまで被害にあったらどうなるんだろう。
写真や大切な書類、ブログのデータなど、いろいろなものを保存している人も多いはず。考えただけで凍り付く今日この頃です。
便利だからと、何でもかんでもネット上に保存しているけど、その便利な場所が攻撃されたら、いったいどうすればいいんだろう。
しかも、僕はクレジットカードをオンライン決済には使わないようにしていたんだけど、ここで新たな怖さに気づいてしまいました。
自分が気をつけていても、元の会社がハッキングされたらどうするんだ?
自分ではカード情報を守っているつもりでも、利用したサービスや決済関連の会社で問題が起きたら、完全には防ぎきれない場合もあります。
自宅にカギを何個も付けて防犯対策をしていても、大家さんが合鍵をなくしてしまったら防げないのと同じだな、と思いました。
さらに怖いのが、運転免許証などの本人確認書類です。名前や住所、生年月日、免許証の画像なんかが流出したら、悪用されるんじゃないかと心配になります。
もちろん、情報が漏れたからといって、必ず悪用されるわけじゃありません。でも、知らないところで自分になりすまされたり、詐欺に利用されたりする可能性を考えると、笑い事じゃないです。
そして、これからはAIの進化によって、詐欺メールも本物そっくりになり、攻撃の手口も巧妙になっていくかもしれません。
こっちはAIにブログを書いてもらって「便利な時代になったなぁ」なんて喜んでいるのに、悪用する側までAIを使いこなしたら、もう何を信じればいいんだろう。
この先どうなってしまうんだろう、と思ってしまうほど、最近のニュースは不気味に感じます。
ただ、必要以上に怖がるだけじゃなく、パスワードの使い回しをやめる、パスキーや2段階認証を設定する、大切なデータは別の場所にもバックアップする、といった、できる対策はしておきたいです。
それにしても、便利さを追い求めた結果、今度は自分の情報を守るために必死になるとは……。
皆さんも、くれぐれも他人事だと思わないでくださいね。便利な時代の裏側には、想像以上の怖さが潜んでいるのかもしれません。