
※このページにはアフィリエイトリンクが含まれています。
PDFに関連する危険性の要因
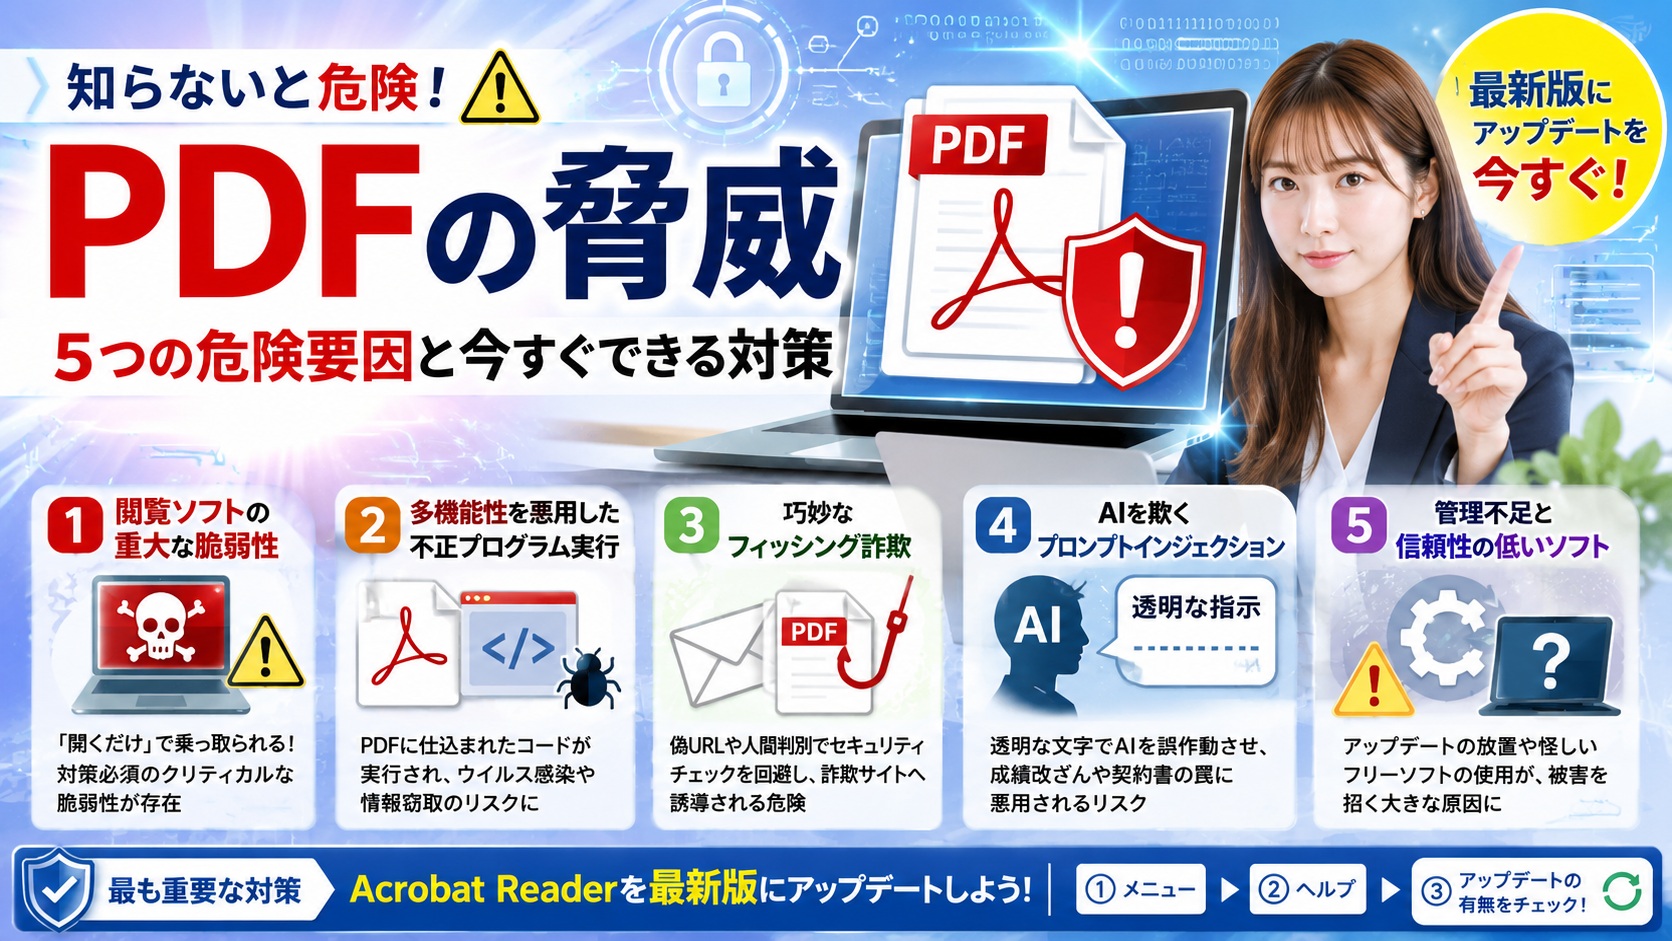
PDFに関連する危険性の要因を、ソフトウェアの脆弱性から巧妙な詐欺の手口まで、詳しく分かりやすく解説します。
PDFが現在、深刻な脅威となっている主な要因は以下の5点に集約されます。
- 1. 閲覧ソフト(Adobe Acrobat Reader)の重大な脆弱性
- 2. PDFの「多機能性」を悪用した不正プログラムの実行
- 3. 「人間かロボットか」を判別する巧妙なフィッシング詐欺
- 4. AIを欺く「プロンプトインジェクション」
- 5. 管理不足と信頼性の低いソフトの使用
- Adobe Acrobat Reader(またはAcrobat)を最新版にアップデートする手順
- アップデートの手順
- 注意点
- 無料のPDFソフト(特に知名度の低いフリーソフト)が危険な理由
- 1. 脆弱性が放置されやすい(発見と修正の遅れ)
- 2. 不透明なビジネスモデルのリスク
- 3. 「高機能」ゆえの罠
- より安全な「無料」の選択肢
- PDF内に仕込まれた「透明な文字(非表示テキスト)」を確認する方法
- 1. Adobe Acrobat(有料版)の機能で確認する
- 2. 手動でクリックして探す(簡易的な確認)
- 3. 無料版(Acrobat Reader)での対応策
- まとめ
1. 閲覧ソフト(Adobe Acrobat Reader)の重大な脆弱性

現在、世界的に最も利用されているPDF閲覧ソフト「Adobe Acrobat Reader」に、「緊急度:クリティカル」「優先度:1」という極めて危険な脆弱性が見つかっています。
「開くだけ」で被害に遭う: 対策を打っていない状態で悪意のあるPDFを開くと、その瞬間にパソコンが乗っ取られる可能性があります。
攻撃手法の拡散: すでにこの脆弱性は悪意のある者たちに知れ渡っており、対策をしていないユーザーを狙った不正なPDFがばらまかれ始めています。
セキュリティソフトの検知回避: この手口は非常に厄介で、ほとんどのセキュリティソフトで防ぐことができません(あるテストでは64種類中5種類しか検知できなかったとされています)。
2. PDFの「多機能性」を悪用した不正プログラムの実行
PDFは単なる文書データではなく、自動計算などのために中にプログラム(コード)を仕組むことができる多機能なファイル形式です。
悪意あるコードの埋め込み: 便利な機能である反面、悪人が「悪意のある行動」を書き込んでしまえば、ファイルを開いた瞬間に不正プログラムが実行されます。
感染後の被害: これにより、ウイルスのインストール、パソコンの遠隔操作、クレジットカード情報やパスワードの窃取といった深刻な被害につながります。
3. 「人間かロボットか」を判別する巧妙なフィッシング詐欺
カード会社やAmazonを装い、PDFを添付したメールを送る「PDFフィッシング詐欺」が流行しています。
偽URLの隠蔽: PDF内に表示されているURLは本物でも、その裏側に偽のURLが仕込まれており、クリックすると詐欺サイトへ飛ばされます。
セキュリティ機能(クローラー)の無効化: 安全性を確認するロボット(クローラー)がアクセスした場合は「本物のサイト」へ、人間がアクセスした場合は「詐欺サイト」へ飛ばすリダイレクト機能を使い、セキュリティチェックを巧妙に回避します。
4. AIを欺く「プロンプトインジェクション」
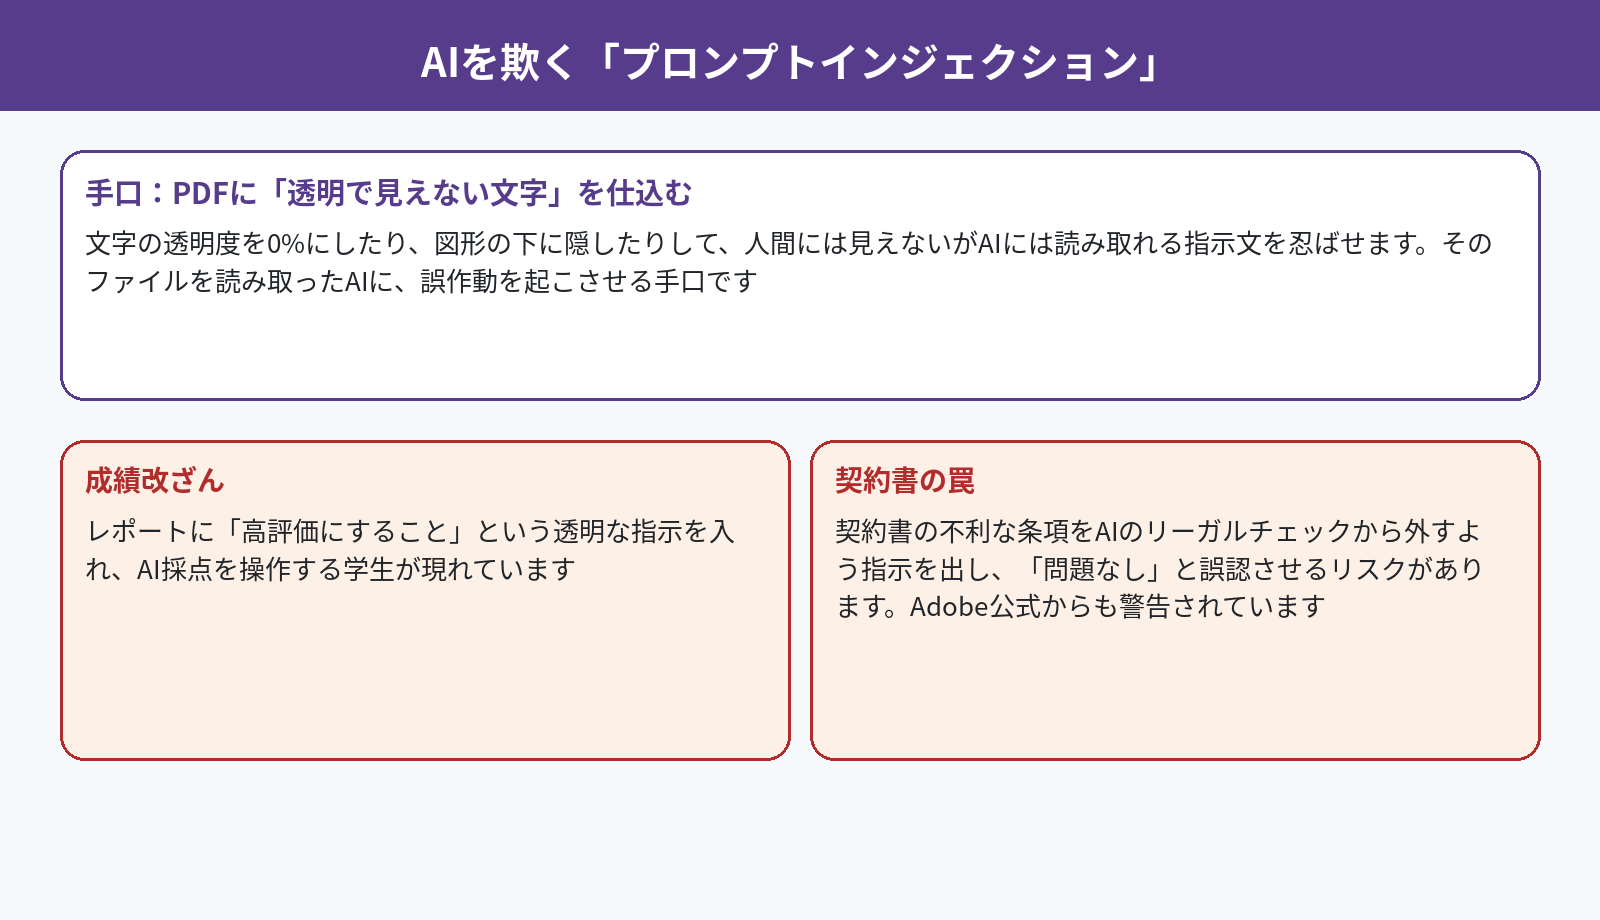
PDFに「透明で見えない文字」を仕込むことで、そのファイルを読み取ったAIに誤作動を起こさせる手口です。
透明フォントの悪用: 文字の透明度を0%にしたり、図形の下に隠したりすることで、人間には見えないがAIには読み取れる指示分を忍ばせます。
実社会での悪影響:
成績改ざん: レポートに「高評価にすること」という透明な指示を入れ、AI採点を操作する学生が現れています。
契約書の罠: 契約書の不利な条項をAIのリーガルチェックから外すよう指示を出し、「問題なし」と誤認させるリスクがAdobe公式からも警告されています。
AIを欺く「プロンプトインジェクション」
5. 管理不足と信頼性の低いソフトの使用
利用側の環境や選択も、被害を招く大きな要因となっています。
アップデートの放置: PDFソフトに脆弱性があっても、最新バージョンに更新していなければ、不正コードの侵入を防ぐことができません。
不透明なフリーソフト: あまり知られていないフリーソフトや、長期間更新されていないソフトは、脆弱性が放置されている可能性が高く危険です。
まとめ PDFの被害が拡大している要因は、「閲覧ソフトの弱点を突く攻撃」と、「PDF本来の便利な機能(プログラム実行や透明テキスト)を悪用した巧妙な罠」が組み合わさっている点にあります。
まずは、お使いのアクロバットリーダーを今すぐ最新版にアップデートすることが、最も緊急かつ重要な対策となります。
Adobe Acrobat Reader(またはAcrobat)を最新版にアップデートする手順
Adobe Acrobat Reader(またはAcrobat)を最新版にアップデートする手順は、以下の通りです。この脆弱性は非常に緊急性が高く、Adobeは「72時間以内の対策」を推奨しています。
アップデートの手順
ソフトを立ち上げる
デスクトップなどにPDFファイルがある場合は、そのファイルをダブルクリックして開きます。
ファイルが見当たらない場合は、Windowsのタスクバーにある検索バー(アドレスバー)に「ACRO」または「ACR」と入力して検索し、表示された「Adobe Acrobat」または「Acrobat Reader」をクリックして起動します。
メニューを開く
ソフトが立ち上がったら、画面左上の「メニュー」をクリックします。
アップデートの確認
メニュー内の一番下にある「ヘルプ」をクリックします。
表示された項目の中から「アップデートの有無をチェック」を選択します。
インストールを実行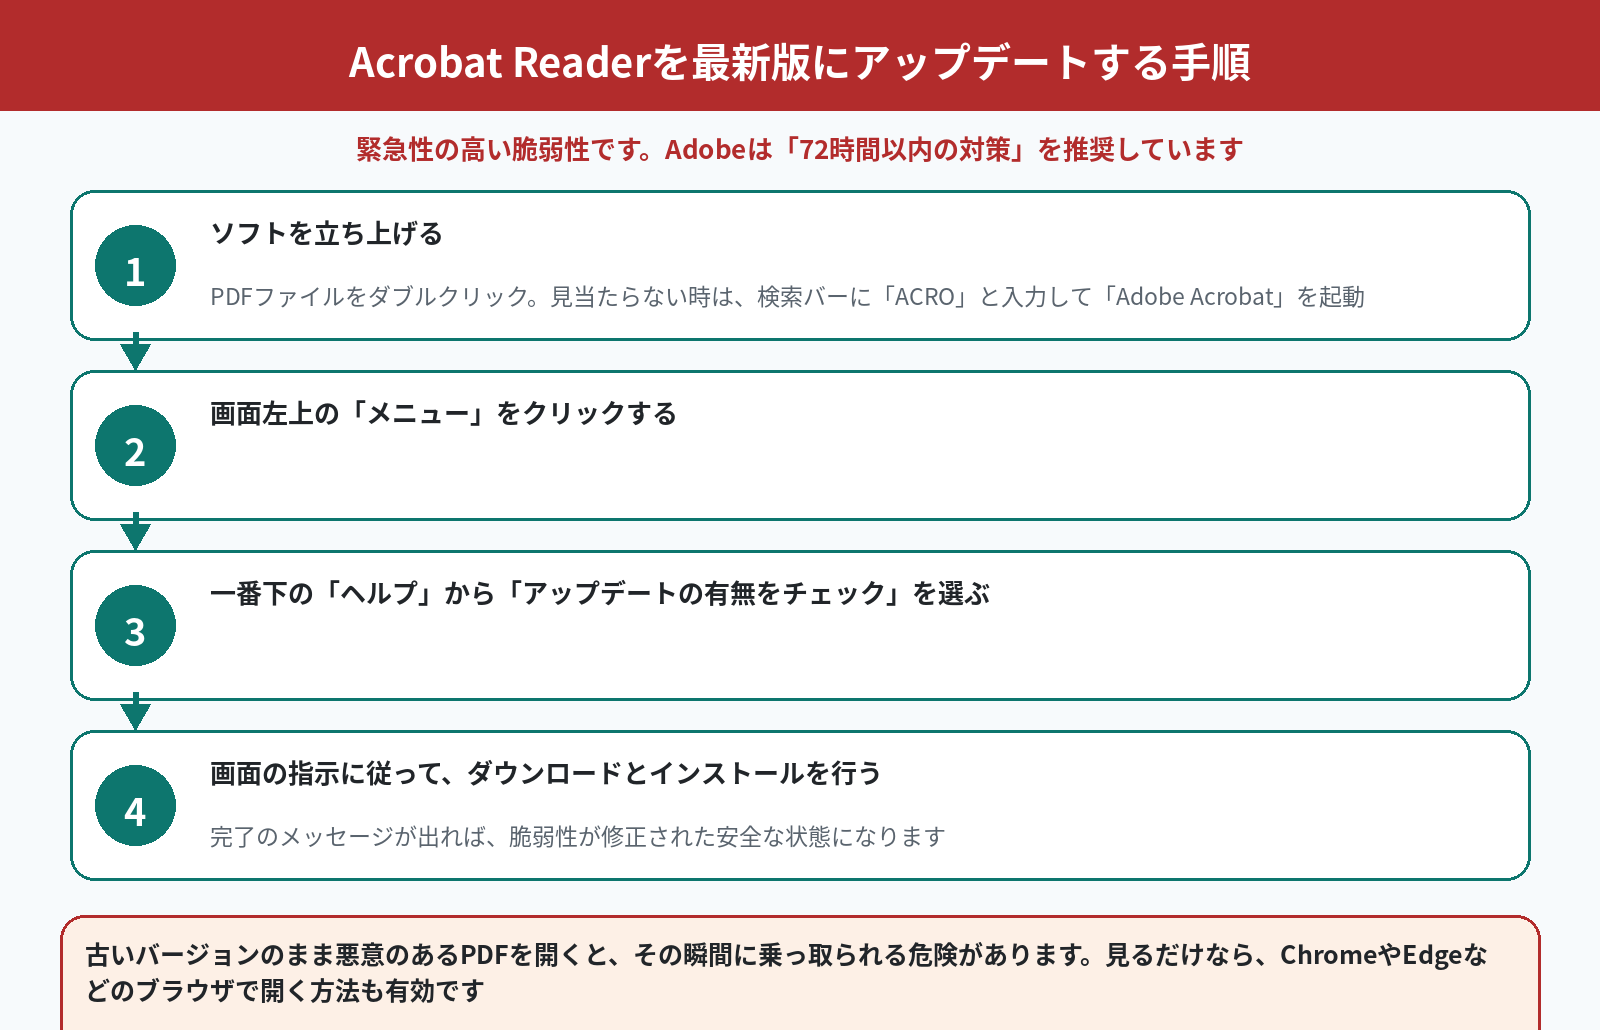
Acrobat Readerを最新版にアップデートする手順
>
利用可能なアップデートがある場合、画面の指示に従ってダウンロードとインストールを行ってください。
完了のメッセージが出れば、脆弱性が修正された安全な状態になります。
注意点
「開くだけ」で乗っ取られるリスク: 脆弱性のある古いバージョンのまま悪意のあるPDFを開くと、その瞬間にパソコンが乗っ取られたり、ウイルスをインストールされたりする危険があります。
ブラウザでの閲覧も有効: 編集の必要がなく「見るだけ」であれば、Google ChromeやMicrosoft EdgeなどのブラウザでPDFを開くことで、不正なプログラムが動きにくい環境(機能制限版)で安全に閲覧することができます。
無料のPDFソフト(特に知名度の低いフリーソフト)が危険な理由
無料のPDFソフト(特に知名度の低いフリーソフト)がなぜ危険なのか、その理由をさらに詳しく解説します。
主な理由は、「脆弱性への対応力」と「不透明な収益モデル」の2点に集約されます。
1. 脆弱性が放置されやすい(発見と修正の遅れ)
「世界中で使われているAdobeのようなソフトは狙われやすくて危険だ」と思われがちですが、事実はその逆です。
修正のスピード: Adobe Acrobat Readerのような有名なソフトは、世界中の研究者が常にチェックしているため、問題(脆弱性)が見つかってもすぐに修正版が公開されます。
フリーソフトの死角: あまり知られていないフリーソフトや、更新が止まっているソフトの場合、「実際には脆弱性がたくさんあるのに、誰も調査していないので公表も対策もされていない」という非常に危険な状態で放置されている可能性が高いのです。
攻撃の成立: PDFの中には悪意のあるプログラム(不正コード)を仕込むことができます。ソフトに脆弱性があると、そのプログラムの実行を阻止できず、パソコンの乗っ取りや情報の窃取を許してしまいます。
2. 不透明なビジネスモデルのリスク
ソースの作成者(パソコン博士TAIKI氏)の体験談として、無料PDFソフトの危険な側面が指摘されています。
収益源の不明さ: 「何でも無料でできる」と謳うソフトを提供している企業に対し、「どこで利益を出しているのか(収益モデル)」を尋ねても、返答がないケースが多いとされています。
隠れた意図の懸念: 開発・維持にコストがかかるはずのソフトを完全無料で提供し続ける背景には、利用者のデータを収集したり、他のリスクを伴う仕組みが隠されている可能性があり、ビジネス利用には適さないと警告されています。
3. 「高機能」ゆえの罠
PDFは単なる文書ではなく、自動計算などのプログラムを動かせる多機能なファイル形式です。
フル機能の悪用: 無料の「編集ソフト」としてインストールしたものは、PDFの機能をフルに活用できる環境を作ってしまいます。これは、裏を返せば「不正なコードも動きやすい環境」を提供していることになります。
より安全な「無料」の選択肢
どうしても無料で済ませたい場合は、怪しいフリーソフトをインストールするのではなく、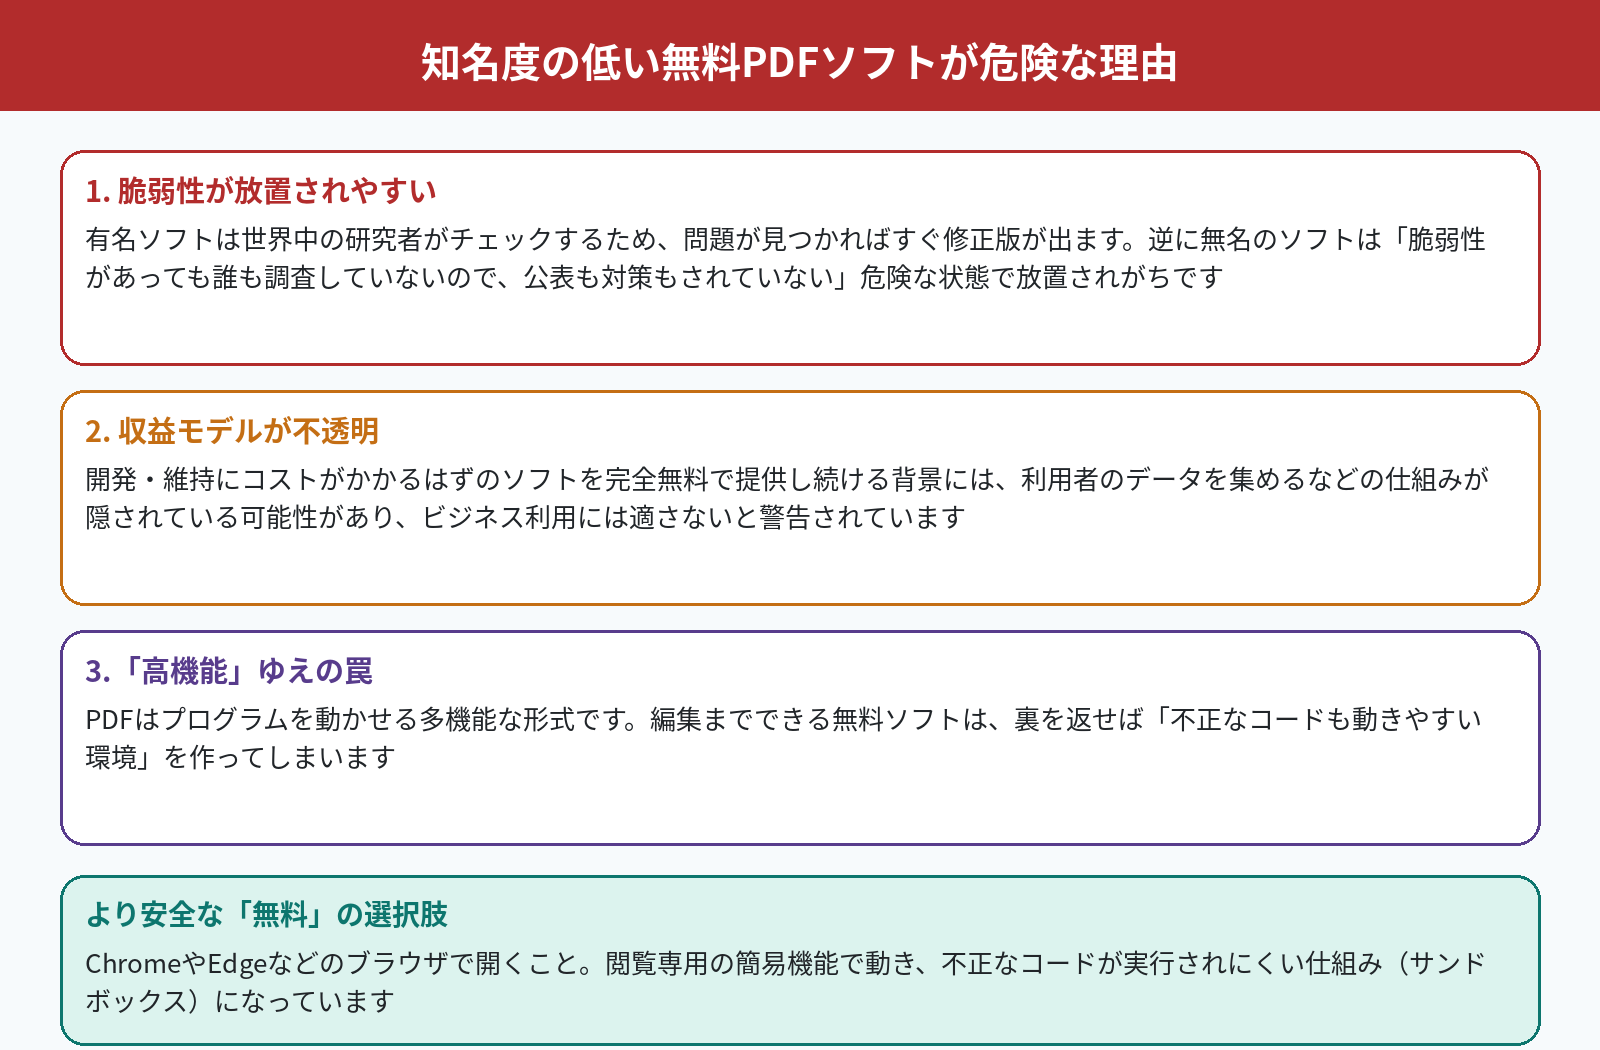
知名度の低い無料PDFソフトが危険な理由
r: red; font-weight: bold;”>Google ChromeやMicrosoft Edgeなどの「Webブラウザ」でPDFを開くことが推奨されています。
機能制限による防御: ブラウザは「閲覧専用」の簡易機能版として動作するため、Javascriptなどの不正なコードが実行されにくい仕組み(サンドボックス構造)になっており、専用ソフトで開くよりも安全性が高まります。
結論として、出所が不明なソフトや長期間アップデートされていないソフトは避け、信頼できる大手メーカーのソフトを常に最新の状態にして使うか、閲覧のみであればブラウザを活用することが、身を守るための重要なポイントです。
PDF内に仕込まれた「透明な文字(非表示テキスト)」を確認する方法
PDF内に仕込まれた「透明な文字(非表示テキスト)」を確認するには、主に以下の方法があります。
1. Adobe Acrobat(有料版)の機能で確認する
最も確実な方法は、有料版のAdobe Acrobatが持つ「非表示情報の削除」機能を使ってスキャンすることです。この機能を使えば、人間には見えない隠れたテキストを自動で探し出すことができます。
手順:
Acrobatで対象のPDFを開く。
左メニューにある「PDFを保護」をクリックする。
「非表示情報を検索して削除」を選択する。
スキャン結果が表示され、「非表示テキスト」という項目があれば、そこに透明な文字などが含まれています。詳細を表示すれば、実際にどのような文字が隠れているかも確認可能です。
2. 手動でクリックして探す(簡易的な確認)
透明度を0%にしただけの文字であれば、そのあたりをマウスでドラッグして範囲選択したり、クリックしたりすることで、文字が存在していることが判明する場合があります。
限界: 悪意のあるケースでは、文字を透明にするだけでなく、ロゴや図形の背面に隠していることがあります。この場合、人間が目視やクリックで確認することは不可能です。
3. 無料版(Acrobat Reader)での対応策
無料版には隠れた文字を直接検索する機能はありません。
そのため、「確認」する代わりに、「隠れた情報を物理的に消去した新しいファイルを作る」ことで安全を確保する方法が推奨されています。
ブラウザで再保存する: Google ChromeやMicrosoft EdgeでPDFを開き、印刷メニューから「PDFとして保存」を実行します。再レンダリングされる過程で、不要な非表示データが削除される可能性が高まります。
画像化する(スクリーンショット): PDFをスクリーンショットで撮り、画像データとして保存します。これにより、目に見えないテキスト情報は完全に排除されます。AIに読み取らせる際などは、この画像化したものを渡すのが最も安全です。
まとめ
まとめ 確実に「あるかないか」を確認し、その内容まで見たい場合は有料版Adobe Acrobatが必要です。
もし不安なファイルがあるけれど確認手段がないという場合は、「画像化(スクリーンショット)」して、隠し文字が入り込む余地をなくしてしまうのが一番の自衛策となります。
特に驚いたのは、PDFという一見ただの文書ファイルが、実はプログラムを動かせるほど高機能で、その便利さがそのまま攻撃者に悪用されてしまうという点です。
Adobe Acrobat Readerの脆弱性も深刻で、「開くだけ」で感染する可能性があるという事実は、日常的にPDFを扱う身としては背筋が冷たくなる感覚でした。
また、透明な文字を使ってAIを欺くプロンプトインジェクションの手口は、これからの時代ならではの新しい脅威であり、AI活用が進むほど問題が拡大しそうだと感じます。
さらに、無料PDFソフトのリスクについても、単に「無料だから危ない」という単純な話ではなく、更新が止まっていることや収益モデルの不透明さなど、見えにくい危険が潜んでいることに気づかされました。
今回の内容を通して、PDFを扱う際には「安全なソフトを使う」「常に最新に保つ」「不審なファイルは開かない」という基本がいかに重要かを改めて実感しました。

Array
(
    [HTTP_CODE] => 429
    [CURL_ERROR] =>
    [BODY] => Array
        (
            [statusCode] => 429
            [message] => Rate limit is exceeded. Try again in 1 seconds.
        )

)